Setembro chegou bastante movimentado no universo WordPress, especialmente quando o assunto é segurança. Nos últimos dias, novos alertas de segurança foram emitidos no WordPress. Cada alerta revela vulnerabilidades críticas que foram identificadas em plugins populares, enquanto isso o WordPress.org anunciou mudanças importantes na forma como novas versões de plugins são analisadas antes de chegarem aos usuários.
Se você utiliza ferramentas como Elementor Pro, All-in-One WP Migration ou W3 Total Cache, a hora de manter tudo atualizado e reforçar a segurança do seu site é agora. Abaixo, separei os principais alertas e novidades que você precisa acompanhar:
🔒 Segurança em alerta: novas CVEs e vulnerabilidades em plugins WordPress
As falhas de segurança exigem atenção constante no seu painel. O trio de vulnerabilidades que dominou os últimos meses continua sendo monitorado de perto por especialistas:
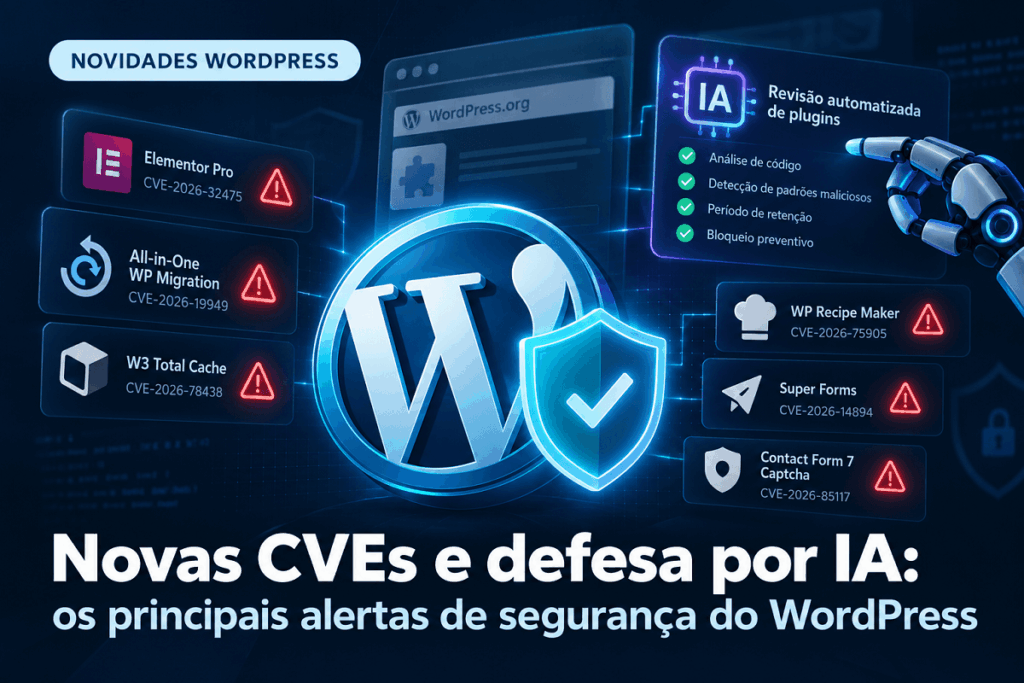
- All-in-One WP Migration (CVE-2026-19949): Atinge 3,2 milhões de sites, mas apenas 35% dos administradores aplicaram o patch 7.110, conforme apontado no relatório da SecurityWeek.
- Elementor Pro (CVE-2026-32475): Dois terços das cerca de 10 milhões de instalações seguem expostas sem a atualização necessária, com detalhes de exploração ativa documentados pela SecurityWeek.
- Super Forms (CVE-2026-14894): Vulnerabilidade crítica de carregamento arbitrário de arquivos não autenticado, com pontuação CVSS 9.8, detalhada no alerta da IONIX sobre a CVE-2026-14894, acumulando registros de tentativas de exploit em massa.
Além dessas vulnerabilidades, novas ameaças foram identificadas em plugins utilizados por diferentes tipos de sites WordPress. Por isso, vale ficar atento às versões instaladas e aos respectivos patches de segurança:
- W3 Total Cache (CVE-2026-78438): Afetava versões até a 2.10.5, apresentando uma vulnerabilidade crítica de Stored Cross-Site Scripting (XSS) sem autenticação. Embora tenha gerado alerta inicial sem patch imediato, os desenvolvedores já disponibilizaram correções. Faça a atualização diretamente pelo painel do WordPress ou baixe a versão mais recente acessando o repositório oficial do W3 Total Cache.
- WP Recipe Maker (CVE-2026-75905): Este plugin é amplamente utilizado por blogs de culinária e portais de receitas para estruturar pratos e ingredientes com marcação avançada de schema SEO. Presente em versões até a 10.8.0, a falha introduziu problemas lógicos de autorização mapeados pela HOL Guard, permitindo que usuários com nível de acesso “contributor” realizem alterações indevidas de autoria e despubliquem conteúdos. O patch de segurança já foi lançado; garanta a proteção atualizando pelo painel ou diretamente pela página do WP Recipe Maker no WordPress.org.
- Contact Form 7 Captcha (CVE-2026-85117): Complemento utilizado para adicionar validações de segurança em formulários de contato contra spam. Identificado em versões anteriores à 0.1.8, o problema expôs brechas para execução arbitrária de shortcodes por usuários não autenticados, conforme tratado no boletim técnico da FreshySites. A atualização corretiva já foi liberada; atualize pelo painel ou baixe a versão 0.1.9 ou superior através do repositório oficial do Contact Form 7 Captcha.
💬 Precisa de ajuda profissional para melhorar o seu site, resolver problemas de performance, realizar migrações seguras ou contar com suporte especializado para WordPress e WooCommerce? Conheça o suporte e as soluções da Yogh. Nossa equipe possui mais de 15 anos de mercado e está pronta para auxiliar o seu negócio de forma ágil e transparente.
🤖 WordPress.org adota revisão automatizada de plugins com IA
Em paralelo aos alertas de segurança, o WordPress.org lançou oficialmente um sistema automatizado de revisão de segurança, detalhado pela Help Net Security.
De acordo com o anúncio oficial no blog do repositório (Make WordPress Plugins), a mudança busca reforçar a segurança do ecossistema contra a distribuição em massa de códigos maliciosos ou comprometidos, implementando uma triagem para novas versões de plugins enviadas ao diretório oficial.
A tecnologia opera com base em três pilares fundamentais:
- Análise automatizada: Cada novo release submetido passa por uma varredura de código impulsionada por inteligência artificial e pela verificação de padrões maliciosos conhecidos.
- Períodos de cooldown e retenção: As atualizações entram em janelas obrigatórias de espera e análise antes de serem liberadas publicamente para download nos painéis dos usuários.
- Bloqueio preventivo: Caso o sistema automatizado detecte comportamentos atípicos, vulnerabilidades ou anomalias estruturais no código-fonte, o pacote pode ser retido e bloqueado antes de chegar aos sites da comunidade.
Essa barreira proativa ajuda a reduzir o risco de exploração de vulnerabilidades em larga escala por meio de atualizações de plugins comprometidos.
📬 Quer receber análises técnicas, resumos de segurança e dicas de otimização diretamente na sua caixa de entrada todas as semanas? Assine a newsletter da Yogh e fique por dentro das principais novidades do ecossistema WordPress. Sem enrolação e direto ao ponto.
